Facturación y protección de datos: cómo cumplir con el RGPD en España

Principios básicos del RGPD en la facturación
El Reglamento General de Protección de Datos (RGPD) exige que los datos personales incluidos en las facturas se traten de manera lícita, transparente y limitada a lo estrictamente necesario.
Principios clave:
Licitud y finalidad legítima – los datos solo pueden utilizarse para cumplir con obligaciones contractuales o fiscales.
Transparencia – los clientes deben ser informados claramente sobre cómo y por qué se procesan sus datos.
Minimización de datos – la factura debe contener únicamente los datos imprescindibles (nombre, dirección, NIF, descripción del servicio, importe, etc.).

Ejemplo:
Si una tienda online incluye la fecha de nacimiento del cliente en la factura, infringe el principio de minimización de datos establecido en el artículo 5 del RGPD.
Qué datos pueden incluirse en una factura
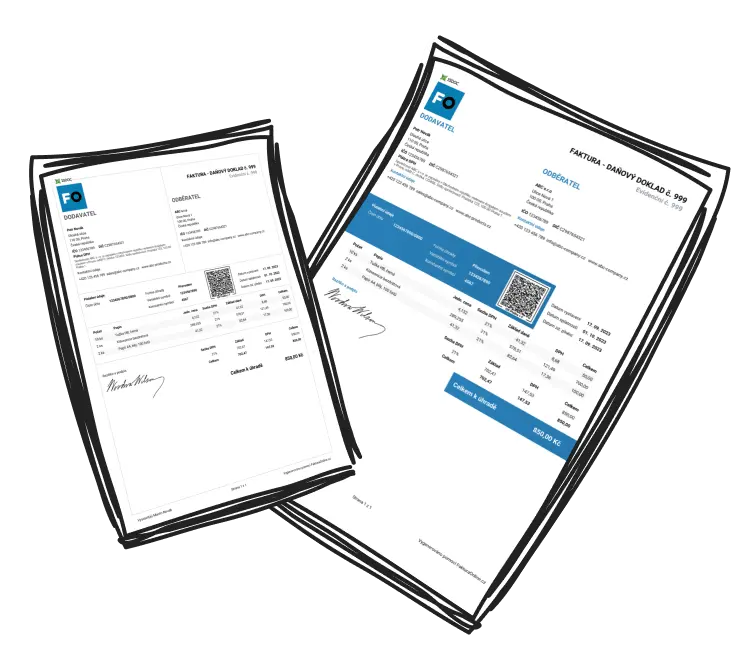
Según la Ley 37/1992 del Impuesto sobre el Valor Añadido (IVA) y el Reglamento de Facturación (Real Decreto 1619/2012), las facturas en España deben contener una serie de datos obligatorios para ser válidas.
Datos obligatorios:
Nombre y apellidos o razón social del emisor y del cliente,
Domicilio fiscal,
NIF o CIF,
Número y fecha de emisión de la factura,
Descripción del bien o servicio prestado,
Fecha de la operación,
Base imponible, tipo impositivo y cuota de IVA,
Importe total de la factura.
No deben incluirse: datos personales innecesarios como la fecha de nacimiento, número de teléfono o correo electrónico personal, salvo que sean imprescindibles para la gestión del pago.
Principio de minimización: la factura solo debe incluir los datos exigidos por la normativa fiscal o necesarios para la transacción.
Auditoría de procesos y actualización del tratamiento de datos
Toda empresa debe realizar periódicamente una auditoría interna de protección de datos, analizando el origen, uso y destino de la información personal utilizada en sus facturas.
Elabore un mapa del flujo de datos personales dentro de su empresa: desde la recogida hasta el almacenamiento o eliminación. Esto facilita el cumplimiento del RGPD ante la AEPD (Agencia Española de Protección de Datos).
Asimismo, es necesario actualizar la política de privacidad para especificar con claridad el propósito del tratamiento de los datos en la facturación.
Derechos de los clientes y gestión de encargados del tratamiento
Los clientes tienen derecho a acceder, rectificar y suprimir sus datos personales conforme al RGPD. Su empresa debe disponer de mecanismos sencillos —como un formulario en línea— para facilitar el ejercicio de estos derechos.
Si utiliza servicios externos de facturación o almacenamiento en la nube, asegúrese de que también cumplan con el RGPD y de firmar un contrato de encargado del tratamiento según el artículo 28 del Reglamento.

Todo contrato con proveedores externos debe incluir una cláusula de cumplimiento del RGPD y definir las responsabilidades en caso de incumplimiento o brecha de seguridad.
Seguridad de los datos y cumplimiento normativo
Los datos de facturación deben estar protegidos mediante cifrado, contraseñas seguras y acceso restringido.
Con FacturaEnLínea.es puede emitir facturas de forma rápida, segura y en conformidad con el RGPD — sin necesidad de registro y con altos estándares de privacidad.
Recomendaciones para cumplir con el RGPD:
Mantener un registro de las actividades de tratamiento.
Definir claramente las finalidades del uso de los datos.
Establecer protocolos de seguridad y cifrado.
Realizar revisiones y auditorías anuales de protección de datos.
Conclusión
Cumplir con el RGPD en la facturación no es complicado si se aplican los principios de transparencia, seguridad y minimización de datos. Una gestión responsable no solo evita sanciones, sino que también refuerza la confianza de sus clientes.

Más sobre cómo evoluciona la facturación en la era de las criptomonedas y los pagos digitales puede leer en nuestro artículo Facturación en la era de las criptomonedas.